Domain lncp.de kaufen?
Wir ziehen mit dem Projekt
lncp.de um.
Sind Sie am Kauf der Domain
lncp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lncp.de kaufen?
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **

Ähnliche Suchbegriffe für Hashes
Top-Angebote
Produkte zum Begriff Hashes:
-
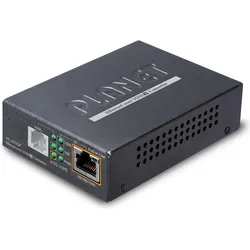
Planet 1-Port 10/100/1000T 802.3at PoE+ Ethernet to VDSL2 Converter Breitband Kommunikation (Konverter), Zubehör NetzwerkDer Planet VC-231 ist ein Ethernet über VDSL2-Konverter, der mit zwei Netzwerktechnologien arbeitet: Ethernet und VDSL2, und ultra-schnelle Datenraten über bestehende Kupfertelefonleitungen bereitstellt. Dadurch müssen keine neuen Kabel installiert werden. Die Verbindungsdistanz kann über 300 Meter bis zu 100/1000 Mbps und über 1,4 Kilometer für Fernleitungen bis zu 50/2 Mbps erreichen. Produktmerkmale: - Kostenwirksame VDSL2 CO/CPE-Brückenlösung - CO/CPE über DIP-Schalter wählbar - 17a-Bandplan für die Fernübertragung von Upstream- und Downstream-Signalen - 30a-Bandplan für die Nahübertragung von Upstream- und Downstream-Signalen - Entspricht den Standards IEEE 802.3, IEEE 802.3u und IEEE 802.3x - DMT (Discrete Multi-Tone) Linienkodierung - Halbdublex-Rückdruck und IEEE 802.3x Voll-Duplex-Pause-Frame-Flusskontrolle - Eingebauter POTS-Splitter zur gemeinsamen Nutzung von Sprache und Daten (nur VC-234) - Sprach- und Datenkommunikation kann gleichzeitig über die bestehende Telefonleitung geteilt werden - Hardware-IGMP-Snooping für Multimediadienste (VC-234) - Unterstützung für bis zu 1536 Bytes Paketgrösse, 802.1Q VLAN-Tag transparent - VDSL2 eigenständiger Transceiver für einfache Brückenmodem-Anwendung - Wählbares Zielprofil und Ziel-SNR-Marge - LED-Anzeigen für Netzwerkdiagnosen.206,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6MD9000-3AL05-8AA0 SICAM PAS - Bundle RT large incl. IEC61850 Client, Supporting control direction, Automation, 2 Protokolle, 3 ProtokolleSICAM PAS - Bundle RT large incl. IEC61850 Client, Supporting control direction, Automation, 2 Protokolle, 3 Protokolle,Download, Software, Dokumentation und Lizenz(en) zum Download. Angabe einer E-Mail-Adresse (Warenempfänger) für die Auslieferung zwingend erforderlich.41749,97 €*Versand: 56,10 €Sichere Weiterleitung zum Anbieter
-
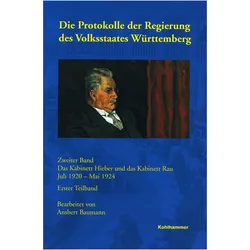
Die Protokolle der Regierung des Volksstaates Württemberg, Fachbücher"Die Protokolle der Regierung des Volksstaates Württemberg" bietet einen tiefen Einblick in die politischen Herausforderungen und Reformen der Weimarer Koalition in Württemberg zwischen 1920 und 1924. In diesem Fachbuch werden die Protokolle der Regierung unter Staatspräsident Johannes Hieber dokumentiert, die sich mit drängenden Themen wie Lebensmittelversorgung, Wohnungsnot und dem Aufstieg radikaler politischer Kräfte auseinandersetzten. Die edierten Protokolle verdeutlichen die Bemühungen der Regierung, die Weimarer Verfassung umzusetzen, staatliche Polizeikräfte neu aufzubauen und die Infrastruktur zu verbessern, insbesondere durch den Ausbau eines landesweiten Stromnetzes und die Kanalisierung des Neckars. Trotz dieser Reformanstrengungen scheiterte die Regierung letztlich an einer Verwaltungsreform, was zur Bildung einer Übergangsregierung führte. Dieses Buch ist eine wertvolle Quelle für alle, die sich für die Geschichte der Weimarer Republik und die politischen Strukturen in Württemberg interessieren.89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Wie kann ein dezentrales Netzwerk die Sicherheit und Zuverlässigkeit von Kommunikation und Datenübertragung verbessern?
Ein dezentrales Netzwerk verteilt die Daten und Kommunikation auf verschiedene Knotenpunkte, was es schwieriger macht, sie zu hacken oder zu manipulieren. Durch die Redundanz der Daten auf verschiedenen Knotenpunkten wird die Zuverlässigkeit erhöht, da Ausfälle einzelner Knotenpunkte weniger Auswirkungen haben. Zudem ermöglicht ein dezentrales Netzwerk eine transparente und verifizierbare Übertragung von Daten, da alle Transaktionen in einem öffentlichen Ledger gespeichert werden. **

Was sind die Grundprinzipien der Datenübertragung und -kommunikation in einem digitalen Netzwerk?
Die Grundprinzipien der Datenübertragung und -kommunikation in einem digitalen Netzwerk sind die Kodierung der Daten in binärer Form, die Übertragung über physikalische Medien wie Kabel oder drahtlose Verbindungen und die Verwendung von Protokollen zur Steuerung des Datenflusses und zur Fehlererkennung und -korrektur. Die Daten werden in Pakete aufgeteilt, die über das Netzwerk gesendet und wieder zusammengesetzt werden, um die ursprüngliche Nachricht wiederherzustellen. Die Kommunikation erfolgt über verschiedene Schichten des OSI-Modells, die sicherstellen, dass die Daten korrekt und effizient übertragen werden. **
Welche Protokolle werden in der Netzwerk-Kommunikation verwendet und wie unterscheiden sie sich voneinander?
In der Netzwerk-Kommunikation werden Protokolle wie TCP (Transmission Control Protocol) und UDP (User Datagram Protocol) verwendet. TCP ist verbindungsorientiert und gewährleistet die zuverlässige Übertragung von Daten, während UDP verbindungslos ist und eine schnellere Übertragung ermöglicht, jedoch ohne Garantie für die Zustellung der Daten. Beide Protokolle haben unterschiedliche Anwendungsfälle und bieten verschiedene Vor- und Nachteile je nach den Anforderungen der Kommunikation. **
Top-Angebote
Produkte zum Begriff Hashes:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Planet 1-Port 10/100/1000T 802.3at PoE+ Ethernet to VDSL2 Converter Breitband Kommunikation (Konverter), Zubehör NetzwerkDer Planet VC-231 ist ein Ethernet über VDSL2-Konverter, der mit zwei Netzwerktechnologien arbeitet: Ethernet und VDSL2, und ultra-schnelle Datenraten über bestehende Kupfertelefonleitungen bereitstellt. Dadurch müssen keine neuen Kabel installiert werden. Die Verbindungsdistanz kann über 300 Meter bis zu 100/1000 Mbps und über 1,4 Kilometer für Fernleitungen bis zu 50/2 Mbps erreichen. Produktmerkmale: - Kostenwirksame VDSL2 CO/CPE-Brückenlösung - CO/CPE über DIP-Schalter wählbar - 17a-Bandplan für die Fernübertragung von Upstream- und Downstream-Signalen - 30a-Bandplan für die Nahübertragung von Upstream- und Downstream-Signalen - Entspricht den Standards IEEE 802.3, IEEE 802.3u und IEEE 802.3x - DMT (Discrete Multi-Tone) Linienkodierung - Halbdublex-Rückdruck und IEEE 802.3x Voll-Duplex-Pause-Frame-Flusskontrolle - Eingebauter POTS-Splitter zur gemeinsamen Nutzung von Sprache und Daten (nur VC-234) - Sprach- und Datenkommunikation kann gleichzeitig über die bestehende Telefonleitung geteilt werden - Hardware-IGMP-Snooping für Multimediadienste (VC-234) - Unterstützung für bis zu 1536 Bytes Paketgrösse, 802.1Q VLAN-Tag transparent - VDSL2 eigenständiger Transceiver für einfache Brückenmodem-Anwendung - Wählbares Zielprofil und Ziel-SNR-Marge - LED-Anzeigen für Netzwerkdiagnosen.206,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
-
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **
-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
Ähnliche Suchbegriffe für Hashes
-
Siemens 6MD9000-3AL05-8AA0 SICAM PAS - Bundle RT large incl. IEC61850 Client, Supporting control direction, Automation, 2 Protokolle, 3 ProtokolleSICAM PAS - Bundle RT large incl. IEC61850 Client, Supporting control direction, Automation, 2 Protokolle, 3 Protokolle,Download, Software, Dokumentation und Lizenz(en) zum Download. Angabe einer E-Mail-Adresse (Warenempfänger) für die Auslieferung zwingend erforderlich.41749,97 €*Versand: 56,10 €Sichere Weiterleitung zum Anbieter
-
Die Protokolle der Regierung des Volksstaates Württemberg, Fachbücher"Die Protokolle der Regierung des Volksstaates Württemberg" bietet einen tiefen Einblick in die politischen Herausforderungen und Reformen der Weimarer Koalition in Württemberg zwischen 1920 und 1924. In diesem Fachbuch werden die Protokolle der Regierung unter Staatspräsident Johannes Hieber dokumentiert, die sich mit drängenden Themen wie Lebensmittelversorgung, Wohnungsnot und dem Aufstieg radikaler politischer Kräfte auseinandersetzten. Die edierten Protokolle verdeutlichen die Bemühungen der Regierung, die Weimarer Verfassung umzusetzen, staatliche Polizeikräfte neu aufzubauen und die Infrastruktur zu verbessern, insbesondere durch den Ausbau eines landesweiten Stromnetzes und die Kanalisierung des Neckars. Trotz dieser Reformanstrengungen scheiterte die Regierung letztlich an einer Verwaltungsreform, was zur Bildung einer Übergangsregierung führte. Dieses Buch ist eine wertvolle Quelle für alle, die sich für die Geschichte der Weimarer Republik und die politischen Strukturen in Württemberg interessieren.89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MRT Einstelltechniken und Protokolle, Fachbücher von Dorina PetersenDas Fachbuch "MRT Einstelltechniken und Protokolle" von Dorina Petersen bietet eine umfassende und detaillierte Einführung in die verschiedenen Techniken und Protokolle der Magnetresonanztomographie (MRT). Es richtet sich an Fachkräfte im medizinischen Bereich, insbesondere an Ärztinnen und Ärzte, die sich mit der Anwendung und Optimierung von MRT-Techniken befassen. Die dritte, unveränderte Auflage des Buches enthält wertvolle Informationen und praxisnahe Anleitungen, die auf den neuesten wissenschaftlichen Erkenntnissen basieren. Durch die Verwendung von Mixed Media-Elementen wird das Lernen und Verstehen der komplexen Inhalte erleichtert. Die klare Struktur und die verständliche Sprache machen es zu einem unverzichtbaren Nachschlagewerk für alle, die in der klinischen Radiologie tätig sind.81,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bögner, Tanja: Protokolle schreibenProtokolle schreiben , Professionell, strukturiert und auf den Punkt gebracht. Mit Checklisten, Praxistipps, Mustern und Vorlagen , Armaturenbretter > Innenausstattung , Auflage: 3. Auflage 2025, Erscheinungsjahr: 20250618, Autoren: Bögner, Tanja~Natusch, Cordula~Kettl-Römer, Barbara, Auflage: 25003, Auflage/Ausgabe: 3. Auflage 2025, Seitenzahl/Blattzahl: 146, Keyword: DIN-Normen; Dokumentationspflichten; Information; Mitschrift; Organisation; Textverarbeitung; Vorbereitung, Fachschema: Beruf / Karriere~Karriere~Kommunikation (Unternehmen)~Unternehmenskommunikation, Fachkategorie: Ratgeber: Karriere und Erfolg, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 10, Gewicht: 246, Produktform: Kartoniert,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Wie kann ein dezentrales Netzwerk die Sicherheit und Zuverlässigkeit von Kommunikation und Datenübertragung verbessern?
Ein dezentrales Netzwerk verteilt die Daten und Kommunikation auf verschiedene Knotenpunkte, was es schwieriger macht, sie zu hacken oder zu manipulieren. Durch die Redundanz der Daten auf verschiedenen Knotenpunkten wird die Zuverlässigkeit erhöht, da Ausfälle einzelner Knotenpunkte weniger Auswirkungen haben. Zudem ermöglicht ein dezentrales Netzwerk eine transparente und verifizierbare Übertragung von Daten, da alle Transaktionen in einem öffentlichen Ledger gespeichert werden. **
-
Was sind die Grundprinzipien der Datenübertragung und -kommunikation in einem digitalen Netzwerk?
Die Grundprinzipien der Datenübertragung und -kommunikation in einem digitalen Netzwerk sind die Kodierung der Daten in binärer Form, die Übertragung über physikalische Medien wie Kabel oder drahtlose Verbindungen und die Verwendung von Protokollen zur Steuerung des Datenflusses und zur Fehlererkennung und -korrektur. Die Daten werden in Pakete aufgeteilt, die über das Netzwerk gesendet und wieder zusammengesetzt werden, um die ursprüngliche Nachricht wiederherzustellen. Die Kommunikation erfolgt über verschiedene Schichten des OSI-Modells, die sicherstellen, dass die Daten korrekt und effizient übertragen werden. **
-
Welche Protokolle werden in der Netzwerk-Kommunikation verwendet und wie unterscheiden sie sich voneinander?
In der Netzwerk-Kommunikation werden Protokolle wie TCP (Transmission Control Protocol) und UDP (User Datagram Protocol) verwendet. TCP ist verbindungsorientiert und gewährleistet die zuverlässige Übertragung von Daten, während UDP verbindungslos ist und eine schnellere Übertragung ermöglicht, jedoch ohne Garantie für die Zustellung der Daten. Beide Protokolle haben unterschiedliche Anwendungsfälle und bieten verschiedene Vor- und Nachteile je nach den Anforderungen der Kommunikation. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.